En Resumen: Puntos Clave
- 16 años en Chile: Radware consolida su presencia local respaldada por su propio centro de mitigación y seguridad en la nube operativo desde 2022.
- Impacto regulatorio OIV: La Ley Marco de Ciberseguridad y la ANCI extienden las obligaciones y sanciones a toda la cadena de proveedores tecnológicos e integradores.
- Superficie de ataque en APIs: La proliferación de agentes autónomos y endpoints no documentados deja obsoleta la protección de un WAF tradicional.
- Enfoque integral: La plataforma Cloud Application Security protege de forma simultánea la infraestructura crítica del negocio y la privacidad de datos personales.
- Oportunidad para el canal: Los integradores y partners MSSP locales evolucionan hacia centros de operaciones de seguridad (SOC) de última generación bajo esquemas administrados.
La trayectoria de Radware en el mercado chileno supera ya los 16 años de operaciones continuas y actividad comercial. Este arraigo institucional alcanzó un punto de inflexión significativo cuando en agosto de 2022 la compañía puso en marcha su propio centro de mitigación y seguridad en la nube dentro del territorio nacional. Desde entonces, las prioridades del sector corporativo han mutado desde la simple disponibilidad de red hacia la defensa activa de entornos digitales altamente distribuidos.
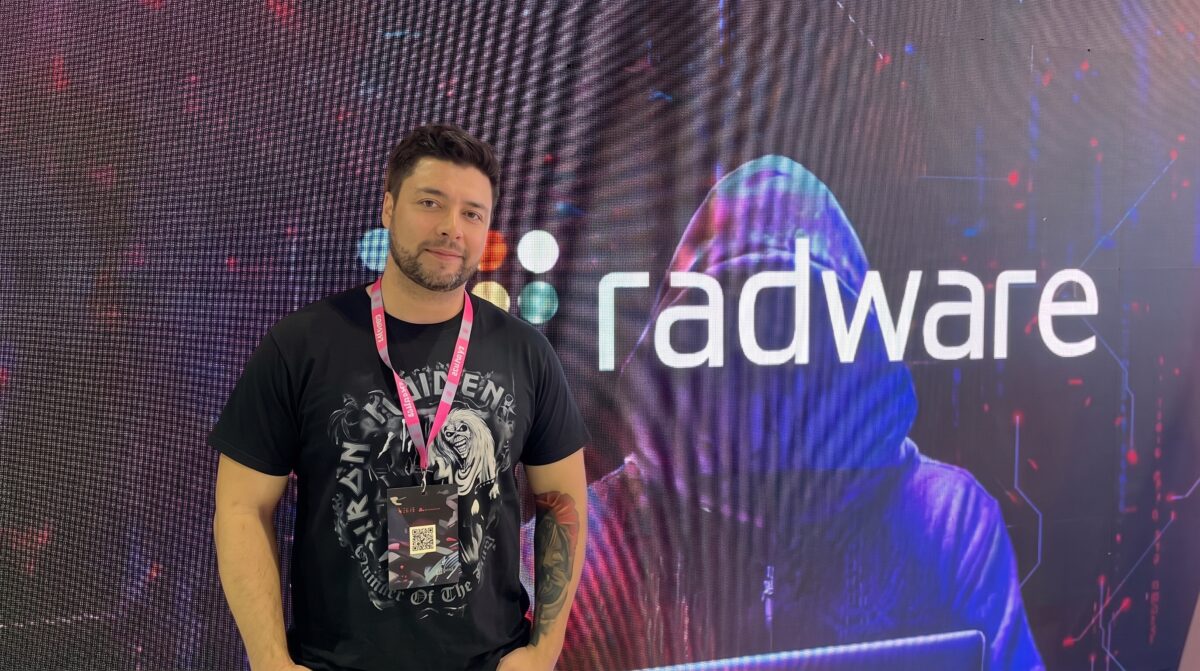
En sus etapas iniciales, la protección de las organizaciones se concentraba primordialmente en salvaguardar servidores perimetrales y sitios web institucionales frente a ataques volumétricos o intentos convencionales de denegación de servicio. Yerko Muñoz, Country Manager de Radware para Chile, destaca que la evolución tecnológica desplazó el epicentro de la ciberseguridad directamente hacia el núcleo funcional de los negocios, donde las aplicaciones transaccionales procesan datos críticos sin interrupción. En este escenario, la firma pasó de ser un especialista en balanceo y WAF tradicional a comandar la protección de ecosistemas donde convergen múltiples capas de software.
Este cambio de paradigma coincide hoy con un escenario especialmente desafiante para la industria tecnológica en el Cono Sur. Se trata de una auténtica tormenta perfecta en la que confluyen tres vectores críticos: en primer término, la disolución de las fronteras tradicionales entre la ciberseguridad, la privacidad de datos personales y la resiliencia operativa; en segundo lugar, la inminente entrada en vigor del nuevo marco legal chileno; y finalmente, la irrupción vertiginosa de modelos de lenguaje e Inteligencia Artificial generativa y agéntica, factores que amplían exponencialmente la superficie de vulnerabilidad, y los activos y procesos a proteger.
¿Qué implica la regulación de los OIV para las empresas y proveedores en Chile?
La Ley Marco de Ciberseguridad extiende la calificación de Operadores de Importancia Vital (OIV) hacia toda la cadena de proveedores tecnológicos, integradores y telecomunicaciones. Esto obliga tanto a grandes corporaciones como a PyMEs a implementar controles técnicos rigurosos para evitar sanciones financieras y operacionales ante incidentes de seguridad o filtraciones de datos.
Uno de los principales catalizadores de esta transformación es la figura jurídica de los Operadores de Importancia Vital (OIV), establecida por la [Ley Marco de Ciberseguridad de Chile] para proteger servicios esenciales cuya interrupción causaría graves daños económicos o sociales. La normativa no solo abarca a sectores estratégicos tradicionales como el suministro eléctrico, la Salud Pública o las redes de agua potable, sino que extiende su alcance regulatorio de manera automática hacia toda la cadena de proveedores tecnológicos.
“Quienes hoy en día prestan servicio a ese tipo de empresas también son OIV, por lo tanto las mismas empresas integradoras, empresas de ciberseguridad y de telecomunicaciones quedan reguladas. Todo el mundo está paranoico porque tienen que cumplir y no todos están preparados. Se están preocupando, pero no todos se están ocupando. Las únicas que hoy están haciendo cosas concretas son las grandes corporaciones, pero la ley exige el cumplimiento a todos, desde una PyME hasta una gran empresa”, subraya Muñoz respecto a la disparidad que observa en el mercado.
De acuerdo con el diagnóstico de la compañía, existe un desbalance palpable en la madurez con que el tejido empresarial local enfrenta el calendario normativo. A pesar de los esfuerzos de concientización desplegados durante el mes de la ciberseguridad y de los plazos perentorios de adecuación, una porción considerable de las organizaciones continúa postergando la adopción de controles técnicos rigurosos, asumiendo la exigencia como un mero trámite administrativo y pasando por alto el impacto financiero directo que acarrean las sanciones por filtración o denegación de servicios.
El desafío de la API conectada: ¿Por qué el WAF tradicional ya no es suficiente?
Las aplicaciones corporativas operan en mallas de APIs interconectadas con agentes autónomos e Inteligencia Artificial sin supervisión humana. Las herramientas perimetrales y WAF convencionales resultan insuficientes porque carecen de visibilidad sobre endpoints obsoletos o no documentados y no logran mitigar la manipulación de algoritmos ni la exfiltración en tiempo de ejecución.
En el plano estrictamente técnico, el perímetro defensivo tradicional ha quedado desbordado por la forma en que interactúan los sistemas contemporáneos. Las aplicaciones corporativas ya no operan como silos cerrados, sino que dependen de complejas mallas de interfaces de programación (API) que intercambian datos de forma automática, vinculando arquitecturas locales con servidores de protocolo contextual de modelos (MCP), motores de Inteligencia Artificial y agentes autónomos capaces de ejecutar transacciones sin supervisión humana directa.
“A medida que vamos agregando cosas nuevas e innovando, vamos aumentando la superficie de ataque y eso necesita protecciones. Partimos con lo que era una web, después evolucionamos metiendo APIs, y ahora las APIs interconectan agentes de IA que toman decisiones y pueden ser manipulados. Por eso un WAF tradicional hoy día se queda corto. Además, enfrentamos un problema crítico de visibilidad: si tú le preguntas a una compañía si sabe cuántas API tiene, el noventa por ciento te va a decir que no tiene idea, y el otro diez por ciento que dice saberlo, cuando empezamos a investigar y trabajar en conjunto, descubrimos que no tenían todo documentado al cien por ciento”, explica el ejecutivo de Radware.
Esta falta de visibilidad constituye el talón de Aquiles de la mayoría de las arquitecturas empresariales en el país. Antes de aplicar políticas de bloqueo o filtrado en tiempo de ejecución, las organizaciones requieren un proceso integral de descubrimiento automatizado que identifique terminales huérfanas, versiones obsoletas y endpoints en desuso que continúan transmitiendo datos confidenciales y permanecen invisibles para los equipos de seguridad corporativa.
Soluciones integradas: blindaje para información e infraestructura
Para contrarrestar estas vulnerabilidades multifacéticas, Radware ha consolidado su propuesta tecnológica bajo la plataforma Cloud Application Security. Esta arquitectura modular centraliza la seguridad aplicativa combinando capacidades avanzadas de protección web perimetral, detección y defensa en tiempo real (runtime) para APIs, cortafuegos diseñados para motores LLM y mecanismos de blindaje dedicados a custodiar interacciones de Agentic AI, evitando la manipulación maliciosa de algoritmos y la exfiltración de registros.
El enfoque promovido por la compañía sostiene que el resguardo de los activos digitales no puede limitarse a levantar murallas estáticas contra el robo de datos, sino que debe concebirse como un pilar indivisible entre la confidencialidad de la información y la disponibilidad ininterrumpida de los servicios:
“Nadie tiene la bala de plata. Las soluciones tienen que complementarse para poder proteger la información y también la infraestructura de los clientes. Un tema prioritario es evitar la fuga de datos personales para esquivar las penalidades regulatorias, pero otro aspecto igualmente vital es asegurar la continuidad operacional del negocio. Nuestras herramientas atienden justamente ambos frentes, permitiendo que la organización mantenga sus servicios críticos arriba mientras custodia el flujo de datos sensibles en cada interacción tecnológica”.
Madurez del canal: servicios gestionados y SOC de siguiente generación
La complejidad que imponen tanto la Ley como las nuevas tecnologías ha abierto una ventana de oportunidad única para los socios de canal en Chile. Lejos de reducirse al despacho de licencias o equipamiento, los integradores y revendedores locales han debido profesionalizar sus estructuras, asociándose con Radware para conformar ecosistemas integrados donde la tecnología aplicativa converge armónicamente con herramientas de prevención de fuga de información (DLP) y esquemas continuos de consultoría técnica.
“Vemos partners muy fuertes en Chile con mucha trayectoria, que se están centrando en entregar servicios de valor hacia los clientes a través de centros de operaciones de seguridad de siguiente generación, con herramientas sumamente integradas y múltiples casos de uso. Al mismo tiempo, tenemos socios MSSP que comercializan estas capacidades en la nube mediante modelos mensualizados o anualizados. Esto permite a los clientes finales acceder a una protección aplicativa robusta como un servicio administrado, simplificando radicalmente tanto la implementación técnica como la gestión presupuestaria”, sintetiza Muñoz.